


Podvodné SMS s vidinou vrátenia peňazí sú späť.

Bezpečnostný analytik radí, ako podvod spoznať
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií
Finančná správa začiatkom septembra 2026 upozornila na novú vlnu podvodných SMS správ, ktoré zneužívajú jej meno. Adresátom oznamujú údajný nárok na vrátenie peňazí, v zachytených prípadoch išlo o sumu 450 eur. Vyzývajú ich, aby si sumu „uplatnili“ kliknutím na priložený odkaz. Hovorca finančnej správy Daniel Kováč potvrdil, že inštitúcia so svojimi klientmi takýmto spôsobom nekomunikuje, a odporúča na odkaz neklikať, nezadávať cez neho osobné ani platobné údaje a správu vymazať.
Prípadný preplatok alebo vratku si treba overiť výhradne cez oficiálne kanály, napríklad portál finančnej správy, osobnú internetovú zónu, eSlužby alebo Slovensko.sk. Ak niekto na odkaz už klikol a poskytol bankové údaje, mal by bezodkladne kontaktovať banku aj políciu.
Jaroslav Oster, súdny znalec v odbore IT a konzultant pre informačnú a kybernetickú bezpečnosť a prevenciu IT kriminality v spoločnosti Info Consult, s.r.o., zároveň predseda občianskeho združenia Preventista, upozorňuje, že podobné podvodné správy s motívom vrátenia finančných prostriedkov nie sú novinkou a objavujú sa v pravidelných vlnách, obvykle spojených s obdobím zúčtovania daní alebo iných poplatkov. Základným príbehom je podľa neho emočné pôsobenie na obete, radostná správa o nároku na vrátenie prostriedkov, ktorý stačí získať kliknutím na link. „Dôsledkom môže byť napríklad zavlečenie infiltrácie do zariadenia spôsobujúcej zašifrovanie dát a následné vyžadovanie zaplatenia výkupného za dešifrovanie dát,“ upozorňuje Oster.
Podľa jeho slov sa s rovnakým motívom šíria aj správy zneužívajúce meno Všeobecnej zdravotnej poisťovne s príbehom vrátenia preplatku na zdravotnom poistení, či správy zneužívajúce identitu mobilných operátorov oznámením o preplatku za služby – ako dokumentujú aj nasledujúce reálne ukážky, ktoré Oster poskytol.
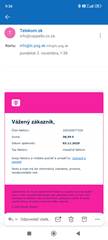
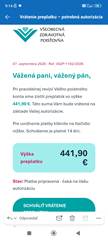
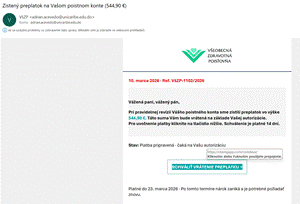
Zľava: falošná faktúra Telekom.sk, falošná stránka VšZP (preplatok 441,90 €) a falošný e-mail VšZP (preplatok 544,90 €) – všetky odoslané z adries nesúvisiacich s uvádzanými spoločnosťami.
Najúčinnejšou obranou je podľa Ostera logické uvažovanie a opatrnosť. „Inštitúcie ako finančná správa, zdravotné poisťovne, sociálna poisťovňa ani komerčné spoločnosti ako napríklad operátori nekomunikujú takto citlivé informácie e-mailovou komunikáciou či otvorenými SMS správami,“ zdôrazňuje. Prínosná je podľa neho aj kontrola základných znakov podvodnej správy, overenie odosielateľa, kontrola linku, kam odkaz naozaj smeruje, a overenie hodnovernosti správy inou cestou: na webe údajného odosielateľa, cez vyhľadávač, alebo pomocou umelej inteligencie.
Oster na záver ponúka tri rady:
• „nikdy nepárujte svoju platobnú kartu na základe takýchto výziev voči systému kam Vás navedie link, ktorý Vám zaslali podvodníci“
• „nebojte sa v prípade pochybností kontaktovať priamo linku podpory údajného odosielateľa (finančnej správy, banky, atď) a konzultovať“
• „ak ste sa stali obeťou phishingu či inej formy podvodu, neváhajte podať trestné oznámenie“
Keďže podvodníci pravidelne menia názvy zneužívaných inštitúcií aj obsah správ, finančná správa odporúča zvýšenú obozretnosť a radí upozorniť na aktuálnu podvodnú kampaň aj blízkych, kolegov či seniorov.
Kto je Jaroslav Oster?Jaroslav Oster je absolvent Fakulty elektrotechnickej a informatiky STU v Košiciach. Od roku 2000 pôsobí ako súdny znalec a forenzný expert v odbore IT a zároveň ako konzultant pre informačnú a kybernetickú bezpečnosť a prevenciu IT kriminality v spoločnosti Info consult, s.r.o. Je predsedom občianskeho združenia Preventista, aktívne pôsobí vo vzdelávacích a implementačných projektoch zameraných na kybernetickú bezpečnosť v zdravotníctve, verejnej správe a komerčnom sektore.


Podobné články

21. septembra 2026
3m
BLIK je dostupný aj klientom mBank


21. septembra 2026
5m
Koncept maláPOŠTA prichádza do ďalšej predajne COOP Jednota

21. septembra 2026
2m
InvestQ prináša do investičnej ponuky fondy od J.P. Morgan Asset Management
21. septembra 2026
3m
Tabletový trh klesá, HONOR napriek tomu výrazne rastie
21. septembra 2026
2m
Klaus Zellmer odchádza zo spoločnosti Škoda Auto

21. septembra 2026
2m